Hàng nghìn điện thoại bị phát hiện cài sẵn mã độc, gỡ ứng dụng cũng không xử lý được
Theo các nhà nghiên cứu bảo mật Bitdefender, chiến dịch này có khả năng phân phối ứng dụng trái phép, gian lận quảng cáo và biến thiết bị thành proxy chuyển tiếp lưu lượng mạng. Những hoạt động đó có thể khiến điện thoại bị khai thác ngay cả khi người dùng không chủ động cài đặt các ứng dụng đáng ngờ.
Các thiết bị được xác định có liên quan bao gồm Doogee S200 X, Cubot KINGKONG X và một số thiết bị giả mạo sản phẩm của những thương hiệu nổi tiếng. Theo thông tin được công bố, chiến dịch đã hoạt động khoảng hai năm và xuất hiện tại hơn 150 quốc gia.
Trong số các quốc gia ghi nhận nhiều thiết bị bị ảnh hưởng có Mexico, Pháp, Italy, Mỹ, Đức, Brazil và Tây Ban Nha.
Mã độc có thể tự cài ứng dụng và gian lận quảng cáo
Theo phân tích của các chuyên gia bảo mật, hệ thống mã độc có khả năng phân phối khoảng 32 ứng dụng được ngụy trang dưới dạng công cụ thời tiết, quản lý tệp, khóa ứng dụng hoặc chỉnh sửa âm thanh. Những ứng dụng này có thể tạo lượt hiển thị và lượt nhấp quảng cáo giả nhằm trục lợi từ hoạt động quảng cáo trực tuyến.
Một số hành vi còn được thiết kế để hạn chế khả năng phát hiện. Chẳng hạn, mã độc có thể tạm thời vô hiệu hóa Google Play Store, khiến người dùng gặp khó khăn khi truy cập kho ứng dụng hoặc kiểm tra những dấu hiệu bất thường trên thiết bị.
Một nguy cơ khác là khả năng sử dụng điện thoại làm proxy, tức thiết bị trung gian chuyển tiếp lưu lượng mạng. Nếu bị khai thác theo cách này, địa chỉ IP của người dùng có thể xuất hiện trong những kết nối mà họ không chủ động thực hiện.
Tuy nhiên, theo thông tin được cung cấp, Bitdefender chưa xác nhận hạ tầng proxy đã thực sự chuyển tiếp lưu lượng. Vì vậy, cần phân biệt khả năng kỹ thuật của mã độc với việc xác nhận hoạt động đó đã diễn ra trên các thiết bị bị ảnh hưởng.
Vì sao khôi phục cài đặt gốc có thể không đủ?
Điểm đáng lo ngại của chiến dịch Midnight Mimosa là mã độc được cho là tồn tại trong firmware hoặc phân vùng hệ thống. Đây là những thành phần có vai trò vận hành thiết bị, khác với các ứng dụng thông thường được người dùng tải về và cài đặt.
Vì vậy, việc gỡ ứng dụng đáng ngờ hoặc khôi phục cài đặt gốc không nhất thiết loại bỏ được toàn bộ thành phần độc hại. Nếu mã độc vẫn nằm trong firmware, thiết bị có thể tiếp tục gặp rủi ro sau khi được thiết lập lại.
Ảnh minh họa
Đối với người đang sử dụng thiết bị nghi bị ảnh hưởng, hướng xử lý phù hợp là kiểm tra thông tin từ nhà sản xuất, tìm hiểu xem có bản firmware sạch và đáng tin cậy hay không, đồng thời liên hệ đơn vị kỹ thuật có chuyên môn nếu cần cài đặt lại hệ thống.
Người dùng không nên tự tải firmware từ những nguồn không rõ ràng hoặc thực hiện các thao tác can thiệp sâu vào hệ thống khi chưa nắm rõ quy trình, bởi việc này có thể khiến điện thoại mất khả năng hoạt động hoặc làm phát sinh thêm rủi ro bảo mật.
Những tính năng bảo mật Android nên kiểm tra và kích hoạt
Bên cạnh nguy cơ từ firmware bị cài mã độc, người dùng Android cũng nên chủ động sử dụng các công cụ bảo vệ thiết bị trước tình huống mất cắp, thất lạc hoặc bị theo dõi trái phép. Tuy nhiên, những tính năng này không thể thay thế việc xử lý mã độc đã được tích hợp sâu vào hệ thống.
Android có một số công cụ hỗ trợ bảo vệ thiết bị mà người dùng nên kiểm tra trong phần cài đặt.
Theft Protection: Nhóm tính năng bảo vệ chống trộm của Android có thể bao gồm cơ chế khóa màn hình khi phát hiện hành vi giật điện thoại, tùy thuộc vào thiết bị và phiên bản hệ điều hành. Tính năng này giúp hạn chế khả năng người khác truy cập dữ liệu ngay sau khi lấy cắp điện thoại.
Offline Device Lock: Công cụ này có thể tự động khóa màn hình khi phát hiện thiết bị bị ngắt kết nối trong những điều kiện nhất định. Cơ chế này giúp tăng cường bảo vệ trong một số tình huống điện thoại bị lấy cắp, nhưng không nên hiểu rằng mọi lần mất kết nối Wi-Fi hoặc mạng di động đều sẽ kích hoạt khóa máy.
Remote Lock: Người dùng có thể truy cập trang Android Remote Lock để yêu cầu khóa thiết bị bằng số điện thoại đã liên kết, nếu đáp ứng các điều kiện hỗ trợ. Khả năng thực hiện thao tác từ xa phụ thuộc vào tình trạng thiết bị và yêu cầu của dịch vụ.
Find Hub: Công cụ tìm thiết bị của Google hỗ trợ định vị, phát âm thanh hoặc thực hiện một số thao tác bảo vệ từ xa đối với thiết bị được liên kết với tài khoản Google. Tùy thiết bị và cài đặt, người dùng có thể sử dụng dịch vụ để tìm điện thoại bị thất lạc hoặc hỗ trợ bảo vệ dữ liệu.
Unknown Tracker Alerts: Tính năng cảnh báo thiết bị định vị không xác định giúp phát hiện một số phụ kiện định vị tương thích đang di chuyển cùng người dùng mà không thuộc về họ. Công cụ này hỗ trợ giảm nguy cơ bị theo dõi bí mật bằng thiết bị định vị, nhưng không phát hiện được mọi phương thức theo dõi.
Tên gọi, vị trí cài đặt và khả năng hoạt động của các tính năng trên có thể khác nhau tùy hãng sản xuất, phiên bản Android và khu vực. Người dùng nên kiểm tra trong phần Cài đặt của điện thoại hoặc tài liệu hỗ trợ chính thức của Google để biết thiết bị của mình có hỗ trợ hay không.
Chủ động bảo vệ điện thoại và dữ liệu cá nhân
Sự việc các thiết bị Android giá rẻ bị phát hiện có liên quan đến mã độc cho thấy rủi ro bảo mật không chỉ đến từ ứng dụng do người dùng tự cài đặt, mà còn có thể xuất phát từ phần mềm hệ thống được tích hợp trước khi sản phẩm đến tay khách hàng.
Để giảm nguy cơ, người dùng nên ưu tiên thiết bị có nguồn gốc rõ ràng, mua từ nhà phân phối đáng tin cậy, cập nhật hệ điều hành và bản vá bảo mật từ nhà sản xuất. Đồng thời, cần thận trọng với những ứng dụng không rõ nguồn gốc và các yêu cầu cấp quyền bất thường.
Nếu nghi ngờ điện thoại bị cài mã độc ở cấp hệ thống, người dùng nên tìm đến nhà sản xuất hoặc đơn vị kỹ thuật có chuyên môn để kiểm tra. Việc kích hoạt các tính năng chống trộm và định vị từ xa vẫn hữu ích, nhưng không thể bảo đảm loại bỏ một mã độc đã tồn tại trong firmware.
Hoàng Anh
Theo Tạp chí Sở hữu trí tuệ & Sáng tạo (Đăng: 15:32, 15/10/2026)
Bài viết cùng danh mục
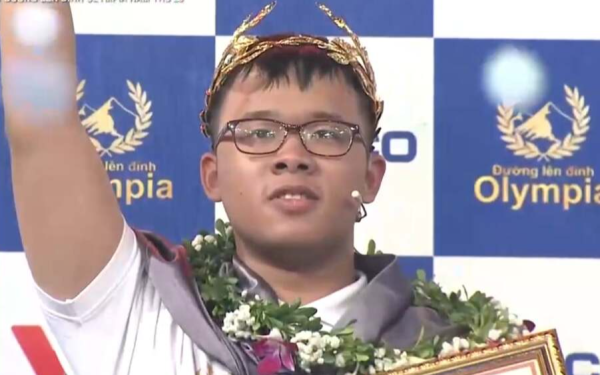
Anh Đức vô địch Olympia 2026
Đoàn Lê Anh Đức làm nên lịch sử khi mang vòng nguyệt quế Olympia thứ hai liên tiếp về chuyên Hà Nội - Amsterdam, sau chiến thắng cách biệt trong trận chung kết sáng 1/11.
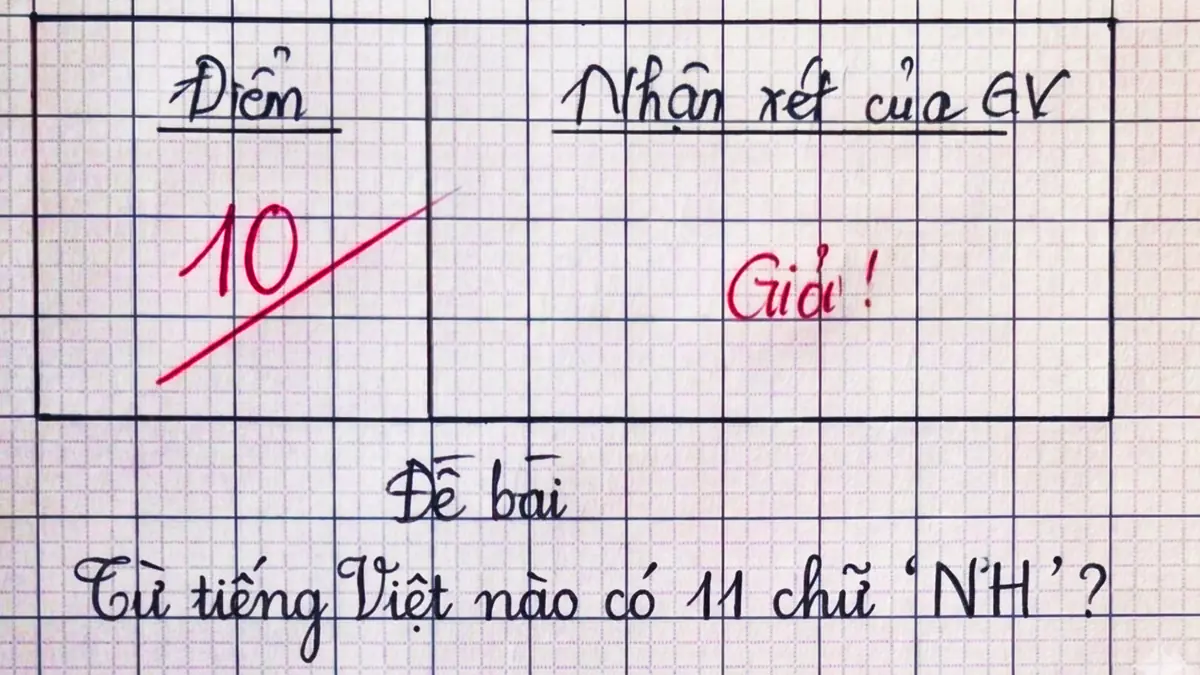
Từ nào trong tiếng Việt tới 11 chữ 'NH'?
Thử thách tiếng Việt tưởng đơn giản nhưng khiến 99% người chơi ngơ ngác, bạn có đủ tinh mắt và tư duy sáng tạo để giải mã câu đố này?
Sự thực chuyện rao bán trường quốc tế ở Đắk Lắk
Chủ tài khoản Facebook chuyên đăng tin bất động sản khai đã lấy thông tin từ các nguồn ngoài lề rồi đăng tải bài viết rao bán Trường Tiểu học Quốc tế ở Đắk Lắk.
Dọa đâm chết tài xế xe công nghệ, không cho vá lốp giúp đỡ người đi đường
Thấy tài xế xe ôm giúp người đi đường vá lốp xe, Nguyễn Thành Sơn chửi bới, dọa đâm chết vì cho rằng xâm phạm địa bàn “làm ăn”.
Dọa đâm chết tài xế xe công nghệ, không cho vá lốp giúp đỡ người đi đường
Thấy tài xế xe ôm giúp người đi đường vá lốp xe, Nguyễn Thành Sơn chửi bới, dọa đâm chết vì cho rằng xâm phạm địa bàn “làm ăn”.
Bộ Nội vụ trình chính sách tiền lương mới trong năm 2027
Bộ Nội vụ đang nghiên cứu chính sách tiền lương mới thay thế Nghị quyết 27 năm 2018, dự kiến trình Hội nghị Trung ương 5 vào năm 2027.